OpenShell, aangekondigd op GTC Berlin: beleid buiten de agent
De beveiligingsfilm van Huang verwierp ‘doe dat alstublieft niet’ als controlemaatregel. OpenShell dwingt beleid af op syscalls, bestanden en netwerk, met Sentry op BlueField-4.
 Workstation team9 november 20261 min read
Op GTC Berlin stelde de beveiligingsfilm van Jensen Huang dat de enige controle op veel agents vandaag de dag bestaat uit ze vriendelijk vragen geen bestanden te verwijderen en niet aan SSH-sleutels te komen. OpenShell is de vervanging van NVIDIA: een beleid, afgedwongen buiten het model, op systeemaanroepen, bestanden en netwerkverbindingen.
Wat er werd aangekondigd
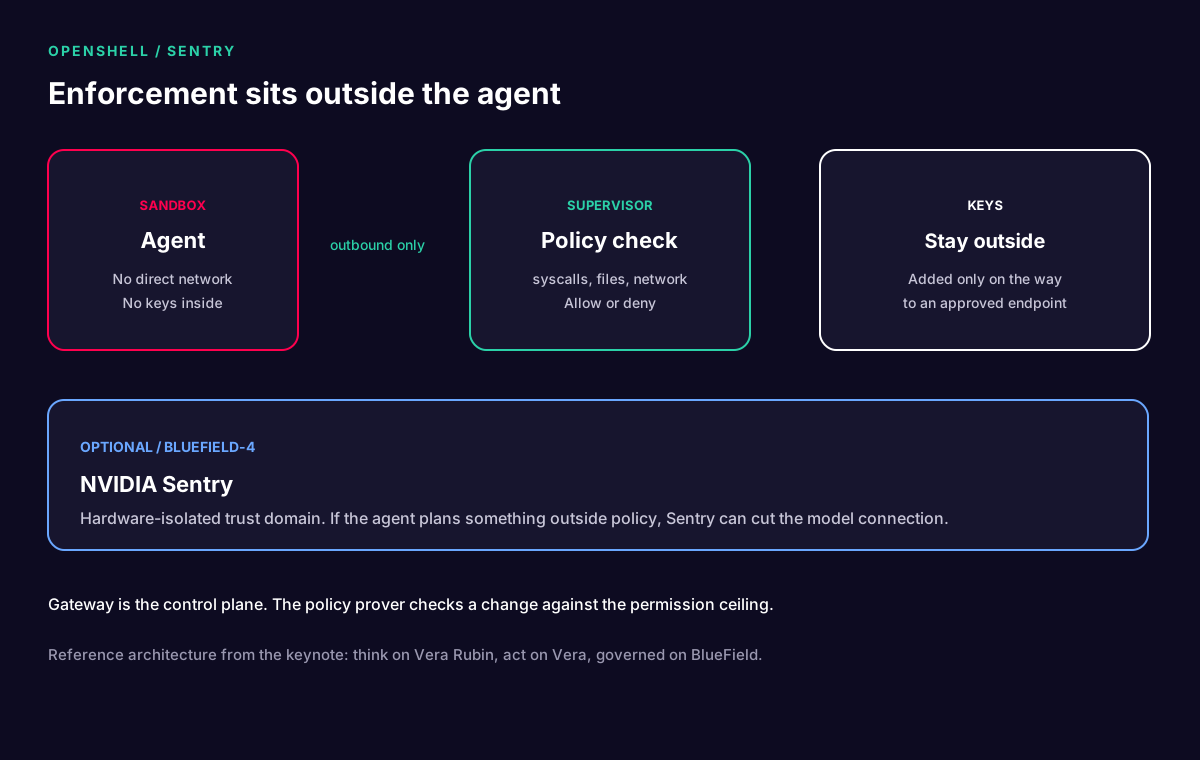
Elke agent draait in een eigen sandbox zonder direct netwerkpad. Uitgaande aanroepen gaan naar een supervisor, die ze toestaat of weigert. Sleutels blijven buiten de sandbox en worden pas toegevoegd op weg naar een goedgekeurd endpoint. Een beleidswijziging wordt getoetst aan een rechtenplafond, zodat de agent niet meer kan krijgen dan bedoeld. Sentry, optioneel, draait op BlueField-4 en kan de verbinding met het model verbreken als het plan van de agent buiten het beleid treedt. Volgens Huang gebeurt die quarantaine binnen milliseconden. OpenShell valt onder Apache 2.0, en volgens de film installeert u een CLI, maakt u een sandbox aan en draait u de agent die u al gebruikt.
Het referentieontwerp plaatst modellen op Vera Rubin, harnesses op Vera-CPU's binnen OpenShell en Sentry op BlueField. De gepubliceerde zin van Huang: denken op Rubin, handelen op Vera, bestuurd op BlueField. De lijst in de newsroom van bedrijven die met dat ontwerp werken is lang, en NVIDIA markeert veel ervan als when-and-if-available.
Het volledige pad, de partnerlijst en welke cijfers van NVIDIA zijn, vindt u in het uitgebreide artikel. Hoe de CLI op een Mac Studio of een Linux-GPU-machine staat, leest u in onze eerdere OpenShell-notitie voor beheerders.