Op GTC Berlin, op 21 oktober 2026, onderbrak Jensen Huang de productrondleiding om te zeggen dat de agent veilig moet zijn voordat hij nuttig is. Een agent is een autonoom systeem met toegang tot bestanden, netwerken en tools. De rechten die u hem geeft, moeten minimaal zijn, en u moet hem in de gaten houden. Het antwoord van NVIDIA op het podium was OpenShell, met Sentry op BlueField-4 als hardwaremonitor. Dit artikel beschrijft het verzoekpad, in de volgorde waarin de keynote en de eigen notitie van NVIDIA over de referentiearchitectuur het beschrijven.
Waarom een prompt geen controlemaatregel is
De film die Huang afspeelde, maakte het punt zonder overgebleven metafoor. Bedrijven verwachten grote aantallen agents in te zetten. Om nuttig te zijn, zullen die agents redeneren, plannen, tools gebruiken, data lezen en samenwerken. Het enige wat er volgens de film tot nu toe voor zorgde dat een agent die toegang niet misbruikte, was het hem vriendelijk vragen: verwijder alstublieft niets, push alstublieft niet naar main, kom alstublieft niet aan de SSH-sleutels. De zin van Huang na de film: hoop is geen beveiliging. Veiligheid is engineering.
OpenShell is die engineering op de grens van het besturingssysteem. U schrijft een beleid voor wat elke agent mag aanraken. OpenShell dwingt dat af op het niveau van systeemaanroepen, bestandstoegang en netwerkverbindingen. Een voorgestelde beleidswijziging wordt via formele verificatie getoetst aan een rechtenplafond, zodat een aanpassing niet ongemerkt meer kan toekennen dan u bedoelde.
De browseranalogie in de film is de juiste. Vroege webpagina's konden te veel, totdat de browser weigerde. OpenShell is dezelfde stap voor agents. De weigering gebeurt buiten het model. Een vangrail in de prompt is niet de controlemaatregel.
Het pad van één uitgaande aanroep
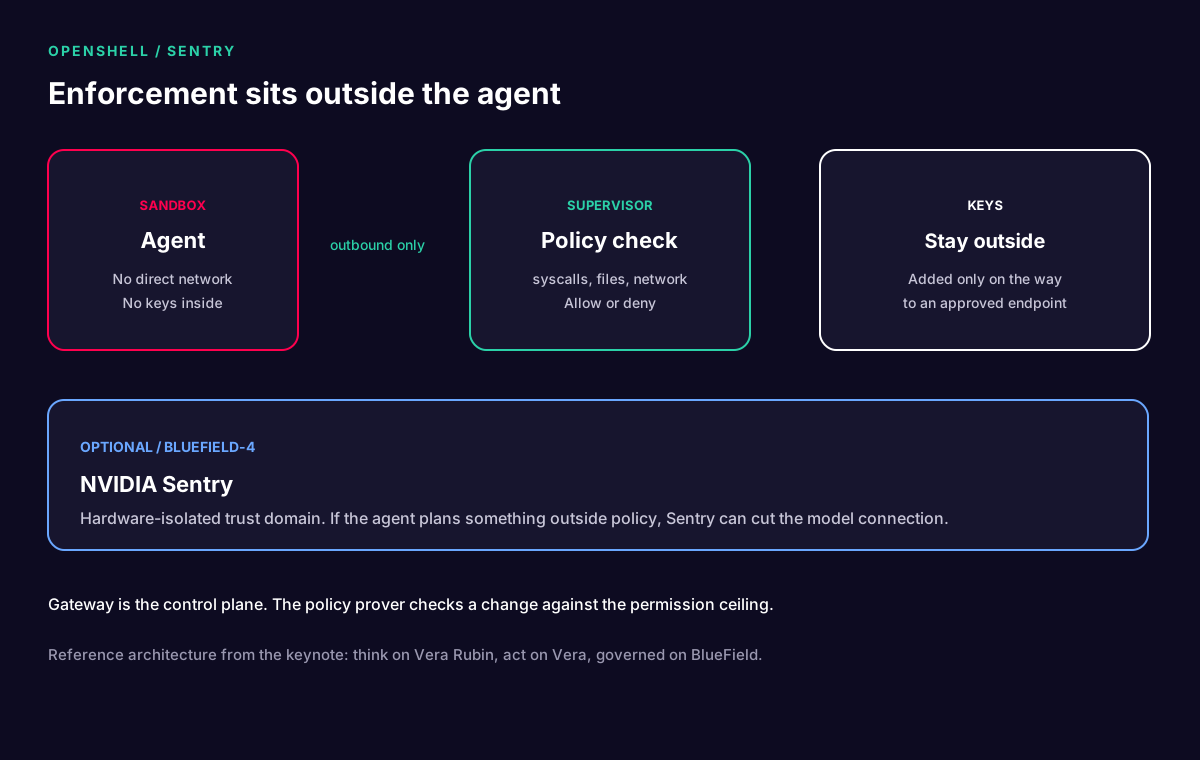
Elke agent draait in een eigen sandbox. De sandbox heeft geen directe route naar het netwerk. Elk uitgaand verzoek gaat naar een supervisor buiten de sandbox. De supervisor toetst de actie aan het beleid. Als die niet is toegestaan, wordt hij geweigerd.
Sleutels blijven bij de supervisor. Ze worden pas toegevoegd op weg naar een goedgekeurd endpoint. Een gecompromitteerde agent kan geen sleutel lekken die hij nooit heeft gehad.
Vier rollen, zoals de film ze noemde:
- Gateway. Het control plane.
- Supervisor. Neemt de beslissing om toe te staan of te weigeren.
- Sandbox. Bevat de agent.
- Policy prover. Toetst een voorgesteld beleid aan het rechtenplafond.
Sentry, buiten de host die de agent kan zien
OpenShell zelf is isolatie via de Linux-kernel plus runtimebeleid. Sentry is optioneel en zit verder naar buiten. Het draait op NVIDIA BlueField-4, in een hardwarematig geïsoleerd vertrouwensdomein, op het pad tussen de agent en het model. Volgens het technische artikel van NVIDIA zit BlueField-4 in het I/O-pad tussen agents die op Vera draaien en de modellen die ze aanroepen. Sentry, gebouwd op DOCA, bewaakt dat pad.
Omdat het redeneringsverkeer door Sentry loopt, kan een plan dat buiten het beleid treedt, worden gestopt door de verbinding met het model te verbreken. Huang zei dat die quarantaine binnen milliseconden gebeurt. Sentry houdt ook manipulatiebestendige registraties bij voor detectie, onderzoek en respons. Het is niet afhankelijk van wat de agent over zichzelf rapporteert.
De newsroom van NVIDIA voegt twee cijfers toe die wij niet opnieuw meten: Sentry op BlueField-4 kan de agentcapaciteit met tot 20 procent verhogen, omdat het beveiligingswerk van de host af is, en een quarantaine gebeurt binnen milliseconden. Behandel beide als beweringen van NVIDIA.
Denken, handelen, besturen
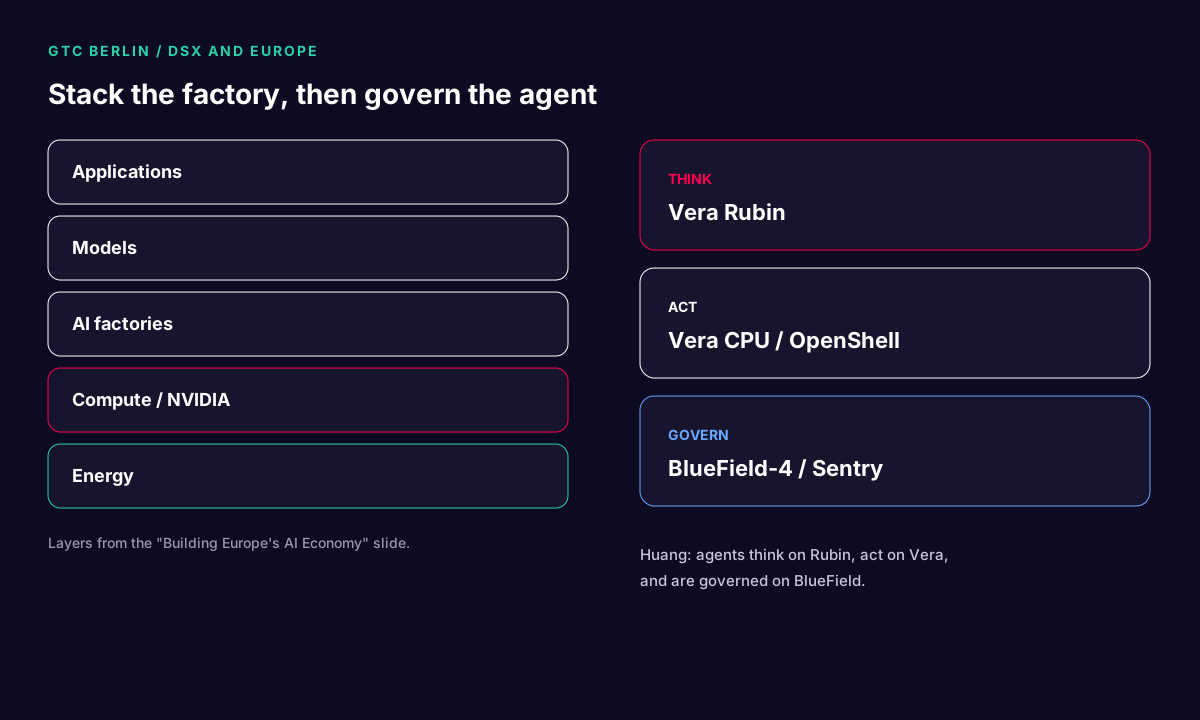
De referentiearchitectuur die dezelfde dag werd aangekondigd, plaatst drie computers onder die taken.
- Vera Rubin draait de modellen, waaronder gesloten modellen en open modellen gebouwd met Nemotron. NVIDIA zegt dat Vera Rubin NVL72 bruikbaar is voor pre-training, post-training en inferentie, en noemt 30 keer de doorvoer per megawatt bij agent-workloads. Dat getal is van hen.
- Vera-CPU's draaien de harness en de tools, binnen OpenShell. NVIDIA zegt dat Vera tweemaal de prestaties van x86 levert bij een betere efficiëntie. Opnieuw hun cijfer.
- BlueField-4 draait Sentry.
De zin van Huang in het persbericht: agents kunnen denken op Rubin, handelen op Vera en worden bestuurd op BlueField. Dezelfde softwarestack wordt beschreven als reikend tot de edge op RTX Spark, DGX Spark en DGX Station, en als draaiend op Canonical, SUSE, Red Hat en op Microsoft Windows met Microsoft Execution Containers. Cloudbesturingssystemen van AWS, Google Cloud en Azure staan op dezelfde lijst.
Rechten veranderen bij elke start
Huang besteedde een minuut aan waarom een statische allow-list faalt. Elke taak, elke persoon en elke capaciteit vraagt om een ander recht. Elke start is anders. Beleid, handhaving en monitoring moeten dynamisch zijn. Dat is het deel dat hij revolutionair noemde: niet één sandbox-image voor het hele bedrijf, maar een beleid dat wordt bepaald wanneer die agent start.
Hij zei ook dat het niet alleen gaat om modelleveranciers die OpenShell gebruiken wanneer ze agents hosten. Bedrijven die die agents ontvangen, hebben dezelfde runtime nodig, zodat een agent binnen het bedrijf kan draaien zonder het volledige netwerk van het bedrijf te erven.
Harnesses, en de zin over Anthropic
OpenShell is de sandbox. De harness is wat u erin stopt. Huang noemde OpenClaw, Hermes en OpenHands, plus harnesses van LangChain en Deep Agents, of Python die u zelf schrijft. Het gepubliceerde transcript van de keynote zegt dat Anthropic en NVIDIA samenwerken "to create cloud OpenShell agents", en hij verwees naar een toelichting op de website. We breiden dat niet uit tot een productnaam die hij niet gebruikte.
De software is open source onder de Apache 2.0-licentie, zei hij, en draait van edge tot cloud. Ingebruikname is in de film twee commando's: installeer de CLI, maak een sandbox aan, draai de agent die u al gebruikt. Onze eerdere notitie over het draaien van die CLI op Mac Studio en op NVIDIA Linux is het perspectief van de beheerder. Dit artikel is de Berlijnse architectuur eromheen.
Wie NVIDIA noemde
De newsroom van 21 oktober noemt bedrijven die met de referentiearchitectuur werken. We herhalen hun lijst, we vullen hem niet aan. Besturingssystemen en clouds: Canonical, SUSE, Red Hat, Microsoft, AWS, Google Cloud, Azure. Modelbouwers: Anthropic, Cohere, Google, Meta, OpenAI, Perplexity, Reflection, SpaceX Super Intelligence. Beveiliging: 1Password, Check Point, CrowdStrike, Cisco, F5, Fortinet, Microsoft, Okta, Palo Alto Networks, TrendAI, Zscaler. Banken die het verkennen: BBVA en Santander. Bedrijfssoftware: Cadence, Dassault Systèmes, IBM, SAP, Siemens, Synopsys, en Palantir met klanten in productie. SAP koppelt het aan Joule Studio. ServiceNow zei dat Arc, zijn langlopende agent, wordt bestuurd door de ServiceNow Super Intelligence Control Tower en wordt afgedwongen door OpenShell, waarbij AI Passport het beleid naar OpenShell en Sentry brengt. Systeembouwers: Dell, Cisco, HPE, Lenovo, Supermicro. Neoclouds en hosts: CoreWeave, Crusoe, Firebird, Firmus, GMI Cloud, IREN, Lambda, Nebius, Nscale, Oracle Cloud Infrastructure, Vultr. Inferentie en post-training: Baseten, Deep Infra, Fireworks, Together AI.
De eigen kanttekening van NVIDIA staat onder die lijst. Veel producten en functies blijven op when-and-if-available-basis. Een logo op een slide is geen leverbare integratie die u maandag kunt bestellen.
Wat u configureert, in volgorde
De "twee commando's" uit de film zijn het begin, niet het beheermodel. Een team dat agents laat doorlopen, moet het volgende doen, en stoppen als een stap geen eigenaar heeft.
- Benoem de harness. OpenClaw, Hermes, OpenHands of uw eigen. Eén sandbox-image per harnessfamilie is genoeg om te beginnen.
- Schrijf het kleinste beleid waarmee de taak van vandaag kan worden afgerond. Bestanden die hij mag lezen. Hosts die hij mag aanroepen. Tools die alleen lezen versus tools die schrijven.
- Zet secrets in de supervisor, niet in de prompt en niet in de image.
- Voer één vijandige test uit: een prompt die de agent vraagt een sleutel te lezen, een nieuwe host te openen of een bestand buiten de allow-list te verwijderen. De weigering moet van de supervisor komen, niet van het model dat in proza weigert.
- Voeg pas daarna Sentry toe als u BlueField-4 op het pad naar het model hebt. Zonder die DPU is OpenShell nog steeds de controlemaatregel. Sentry is de extra veiligheidsgordel die NVIDIA beschreef, geen vereiste voor de CLI.
Dynamisch beleid is het deel dat pijn gaat doen als u OpenShell behandelt als één bedrijfsbrede allow-list. Huang zei dat elke start een ander recht kan vereisen. Dat betekent dat het beleid een input is voor de start, geversioneerd naast de taak, geen wikipagina uit maart.
Hoe dit verschilt van een guardrail
Een guardrail kijkt naar tekst. Die kan een tool-aanroep missen die beleefd en toch destructief is. OpenShell kijkt naar de aanroep die het besturingssysteem op het punt staat te doen. Beide kunnen aanstaan. Ze vervangen elkaar niet. Het eigen cybersecurityportfolio van NVIDIA, waarover we apart hebben geschreven, bevat nog steeds Nemotron Safety en NeMo Guardrails. Het punt van Berlijn was dat die niet volstaan zodra de agent een shell heeft.
Edge-systemen krijgen hetzelfde verhaal op kleinere schaal. De newsroom noemt RTX Spark, DGX Spark en DGX Station als plekken waar de referentiearchitectuur zich naartoe uitstrekt. Een machine op een bureau kan de sandbox draaien. Hij zal geen Vera Rubin NVL72 draaien. Koop geen workstation om die vervolgens als AI-fabriek te beschrijven.
Bronnen
- Transcript van de keynote, SB61112: nvidia.com/on-demand
- Newsroom, 21 oktober 2026: OpenShell Reference Architecture
- Technisch artikel: Hoe OpenShell agent-workloads beveiligt
- OpenShell-project: github.com/NVIDIA/OpenShell