Eén aanmelding voor elke app, op ons eigen cluster
Vijf demo-apps, één zelf gehoste identiteitsdienst en beheertoegang die van het internet af blijft
 Balinder Walia28 oktober 20268 min read
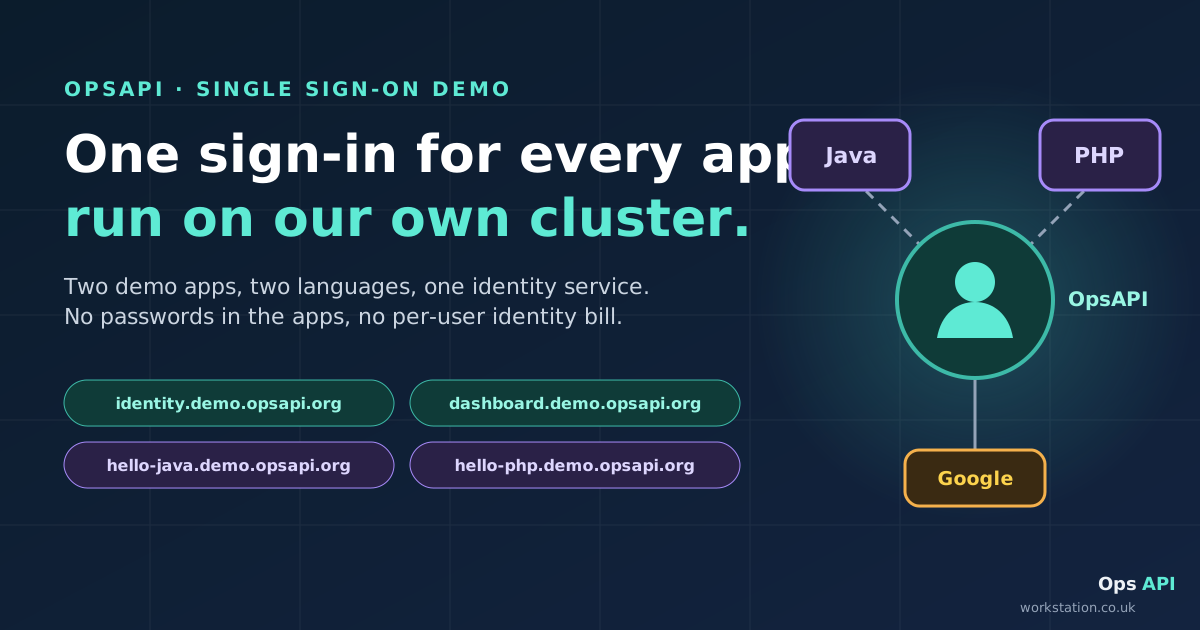
Elke nieuwe app krijgt doorgaans een eigen loginpagina, een eigen wachtwoordreset, eigen tweefactorcodes en een eigen gebruikerslijst. Dit artikel toont een live demo waarin vijf apps in vijf talen (Java, PHP, Python, Rust en Go) in plaats daarvan één aanmelding delen, beheerd door OpsAPI op onze eigen infrastructuur. Het is geschreven voor technisch managers en besluitvormers: wat u krijgt, wat het kost om een app toe te voegen, waar beheertoegang thuishoort en de eerlijke beperkingen. Engineers die de code, het verzoekpad en de testcommando's willen zien, lezen de technote.
Interactieve versie: doorloop een aanmelding stap voor stap, probeer een vervalste callback en kies wie op welke deur klopt.
Bijgewerkt op 28 oktober 2026: drie extra demo-apps (Python, Rust en Go) en een openbare alleen-lezen demologin die u zonder account kunt gebruiken.

De loginpagina waarvoor niemand budget reserveert
Een loginformulier lijkt een dag werk. Dan komen wachtwoordresets, blokkades na herhaalde mislukte pogingen, een tweede factor voor beheerders, "Aanmelden met Google", een audittrail van wie zich wanneer aanmeldde, en een manier om iemand te verwijderen die is vertrokken. Vermenigvuldig dat met elke interne tool, elk klantportaal en elk zijproject, en u hebt meerdere half afgemaakte identiteitssystemen, elk met eigen bugs en een eigen kopie van uw gebruikers.
Het alternatief is om aanmelden één keer goed te doen en elke app het te laten lenen. Dat is wat de OpsAPI-demo laat zien.
Wat de demo laat zien
De vijf demo-apps (hello-java, hello-php, hello-python, hello-rust en hello-go) zien nooit een wachtwoord en praten nooit met Google. Ze sturen de gebruiker naar OpsAPI op identity.demo.opsapi.org, dat hen aanmeldt met Google (of e-mail en een tweefactorcode), nieuwe gebruikers aan de demowerkruimte toevoegt en een token teruggeeft dat de app met één API-aanroep controleert. Een andere app koppelen vergt een login-redirect en één kleine callbackpagina, geen nieuw identiteitssysteem. Alles draait in ons eigen Kubernetes-cluster achter onze eigen edge, zodat gebruikersdata en exploitatiekosten bij ons blijven en er geen identiteitsrekening per gebruiker is.
| Host | Wat het is |
|---|---|
identity.demo.opsapi.org | OpsAPI in een minimale "core only"-build: aanmelding, gebruikers, werkruimtes en rollen. Het serveert de gehoste aanmeldpagina. |
dashboard.demo.opsapi.org | Het OpsAPI-beheerdashboard; kijk rond met de openbare alleen-lezen login |
hello-java.demo.opsapi.org | Een demo-app in Spring Boot (Java) |
hello-php.demo.opsapi.org | Een demo-app in PHP |
hello-python.demo.opsapi.org | Een demo-app in Python, alleen standaardbibliotheek |
hello-rust.demo.opsapi.org | Een demo-app in Rust |
hello-go.demo.opsapi.org | Een demo-app in Go, alleen standaardbibliotheek |
De demo heeft een eigen database en eigen secrets. Er wordt niets gedeeld met een andere OpsAPI-installatie.
Rondkijken zonder account
opsapi.org/demo publiceert een alleen-lezen login, zodat iedereen het echte beheerdashboard kan openen en gebruikers, rollen en werkruimte-instellingen kan bekijken, en dezelfde login daarna op elk van de vijf apps kan gebruiken. Een wachtwoord publiceren voor een beheerscherm klinkt riskant, dus het is op drie manieren afgeschermd:
- Er zijn geen echte mensen te zien. De login staat in een eigen werkruimte met fictieve voorbeeldgebruikers. Mensen die zich met hun eigen Google-account bij de apps aanmelden, komen in een aparte werkruimte terecht die de demologin niet kan openen.
- Kijken mag, aankomen niet. Elke pagina gaat open; elke wijziging wordt geweigerd.
- Hij herstelt zichzelf. Als een bezoeker het wachtwoord wijzigt of de login uitschakelt, wordt die binnen 30 minuten teruggezet.
Hoe het werkt, in één afbeelding

- De gebruiker klikt op Login with OpsAPI. De app onthoudt een willekeurige eenmalige waarde (een nonce) en stuurt de browser naar de eigen aanmeldpagina van OpsAPI.
- OpsAPI biedt e-mail en wachtwoord (met een per e-mail verstuurde zescijferige code wanneer tweefactorauthenticatie geldt) of Continue with Google. Als de browser al een OpsAPI-sessie van een andere app heeft, slaat de pagina het formulier over en gaat direct terug. Dat is de single sign-on: meld u aan bij hello-java, open hello-php (of de Python-, Rust- of Go-app), en u bent binnen zonder iets te typen.
- OpsAPI stuurt de browser met een token terug naar de app, maar alleen als het adres van de app op de lijst met vertrouwde adressen staat.
- De app controleert of de eenmalige waarde overeenkomt, vraagt OpsAPI dan met één API-aanroep "wie is dit?" en start een eigen sessie.
Twee ontwerpkeuzes zijn van belang voor het risico. De apps bewaren nooit wachtwoorden of Google-credentials, dus een bug in een app kan die niet lekken. En de apps proberen het token niet zelf te valideren: de sleutel die het ondertekent verlaat OpsAPI nooit, en de apps vragen het gewoon.
Wat het kost om een app toe te voegen

- Sta het adres van de app toe in de instellingen van OpsAPI. Eén domeinvermelding dekt elk subdomein.
- Een loginroute in de app die een eenmalige waarde onthoudt en doorstuurt naar OpsAPI.
- Een callbackroute die de waarde controleert, OpsAPI vraagt wie de gebruiker is en een sessie start.
- Optioneel, afmelden: beëindig de sessie van de app en stuur de gebruiker naar de afmeldpagina van OpsAPI om ook de gedeelde sessie te beëindigen.
Er is geen clientregistratie in OpsAPI en geen SDK om over te nemen. In de demo is de aanmeldcode van elke app klein: een controllerklasse in Java, een klasse in PHP en telkens één kort bestand in Python, Rust en Go, waarbij de Python- en Go-apps niets nodig hebben buiten hun standaardbibliotheken. Er bestaat een TypeScript-client voor apps die ook de OpsAPI-API aanroepen, maar voor aanmelden is die niet nodig.
Houd de beheerkant van het internet af
Aanmelden beantwoordt de vraag "wie is dit?". Het beantwoordt niet de vraag "mag de laptop van deze persoon onze beheerschermen überhaupt bereiken?". Zet daarvoor de oppervlakken voor beheerders ergens waar het publiek niet kan aankloppen.

Denk aan twee deuren:
- De klantendeur. Apps voor eindgebruikers zoals hello-java en hello-php blijven openbaar. Klanten melden zich aan via OpsAPI.
- De personeelsdeur. Beheerdashboards (het OpsAPI-dashboard, het beheerscherm van de edge-proxy, de UI van de secrets-vault, monitoring en de Kubernetes-API) zijn alleen bereikbaar via een VPN of een broker voor zero-trust network access (ZTNA). Medewerkers melden zich binnen nog steeds aan bij OpsAPI, met een per e-mail verstuurde code en hun rollen.
Iedereen anders die een beheeradres probeert, krijgt niets: de naam resolvet niet publiek, of de edge weigert hem.
Voorbeelden van benaderingen, geen producten die we hebben geïntegreerd of waarmee we samenwerken: Zscaler Private Access (ZPA), Cisco Secure Client (voorheen AnyConnect) met Cisco Duo, Cloudflare Access, of een zelf gehoste WireGuard-VPN. De ZTNA-stijl publiceert één beheerapp tegelijk voor benoemde groepen in plaats van een heel netwerk open te zetten, en de connector binnen het cluster belt naar buiten, zodat er geen inkomend gat is. Uw medewerkers melden zich bij de broker meestal aan met de personeelsdirectory van het bedrijf; OpsAPI bevat de appgebruikers. Dat zijn verschillende populaties, en dat is prima.
Een duidelijke opmerking over de demo: het dashboard van de openbare demo is met opzet vanaf het internet bereikbaar, zodat mensen het kunnen proberen. Het is nog steeds beschermd door aanmelding, een per e-mail verstuurde code voor beheerders en rollen, en de gepubliceerde login is alleen-lezen. Zet het in een productie-installatie achter de personeelsdeur.
Als u ook pre-productiesites privé houdt, behandelt ons begeleidende artikel over privé-testsites achter een VPN met OpsAPI-aanmelding die kant.
Wat u behoudt
- Uw data en sleutels op uw eigen infrastructuur. Gebruikersrecords, de sleutel die tokens ondertekent en het Google-clientsecret staan in uw cluster en uw secrets-vault, niet bij een externe identiteitsdienst.
- Uw exploitatiekosten. De kosten zijn de compute en database die u al draait. Er is geen identiteitsrekening per gebruiker die met elke klant groeit.
- Eén gebruikersdirectory. Eén account per persoon voor elke app, één plek om iemand te deactiveren, één audittrail van aanmeldingen.
- Rollen per werkruimte. Dezelfde persoon kan in de ene werkruimte beheerder zijn en in een andere lid.
Eerlijke beperkingen
- Hoe zit het met SAML en OIDC? OpsAPI is geen SAML-identity provider en geen OpenID Connect-server. Er zijn geen clientregistraties, geen
/authorize- of/token-endpoints en geen discovery-document, dus standaard SAML- of OIDC-clients (bijvoorbeeldoauth2Login()van Spring Security) kunnen het niet direct gebruiken. Apps gebruiken in plaats daarvan de eigen korte redirect-flow van OpsAPI. Als u tools moet aansluiten die alleen SAML of OIDC spreken, plan dat dan apart. - Open registratie in de demo verloopt via Google. Een eerste aanmelding met Google maakt het account aan. De gehoste pagina heeft geen registratieformulier, en accounts die via de e-mailregistratie-API worden aangemaakt, zijn niet actief tenzij de aanroeper ze activeert.
- Appsessies leven in elke app. De demo-apps houden sessies per instantie in het geheugen bij, dus het draaien van meerdere kopieën vereist sticky sessions of een gedeelde sessieopslag.
- Het is een demo. Er is geen objectopslag, dus de databaseback-ups staan uit. Dat is een keuze voor de demo, geen aanbeveling.
Probeer het
- Begin op opsapi.org/demo voor de alleen-lezen login en een rondleiding.
- Meld u aan bij hello-java, open daarna hello-php, hello-python, hello-rust of hello-go en zie hoe elke app u zonder prompt aanmeldt.
- Engineers: de technote bevat het volledige verzoekpad, de code van alle vijf apps, de instellingen en de testcommando's.
- De sectie over single sign-on in de README van OpsAPI en de demo-apps in bwalia/workflow-examples.