WSL Vault voor compliance: de ene tenant opent nooit de secrets van een andere
Zakelijke taal voor toezichthouders: bewaring per tenant, geen gedeelde root-blast radius, ceremonie-eden en dual-tenant control wanneer een breed publiek een secret nodig heeft
 Balinder Walia7 oktober 20264 min read
Voor compliance officers, risicocommissies en toezichthouders: WSL Vault zorgt ervoor dat de ene app, tenant, team of omgeving nooit de tokens en geheime sleutels van een andere kan openen. Anders dan bij een klassieke HashiCorp Vault-opzet, waarin één roottoken in verkeerde handen alles kan blootleggen, houdt WSL Vault de bewaring persoonlijk — en vereist het beide partijen wanneer een breed publiek een gedeeld secret moet verkrijgen. Verdieping: technisch artikel · Product: /wsl-vault · functies op wslvault.org.
Het complianceprobleem met één roottoken
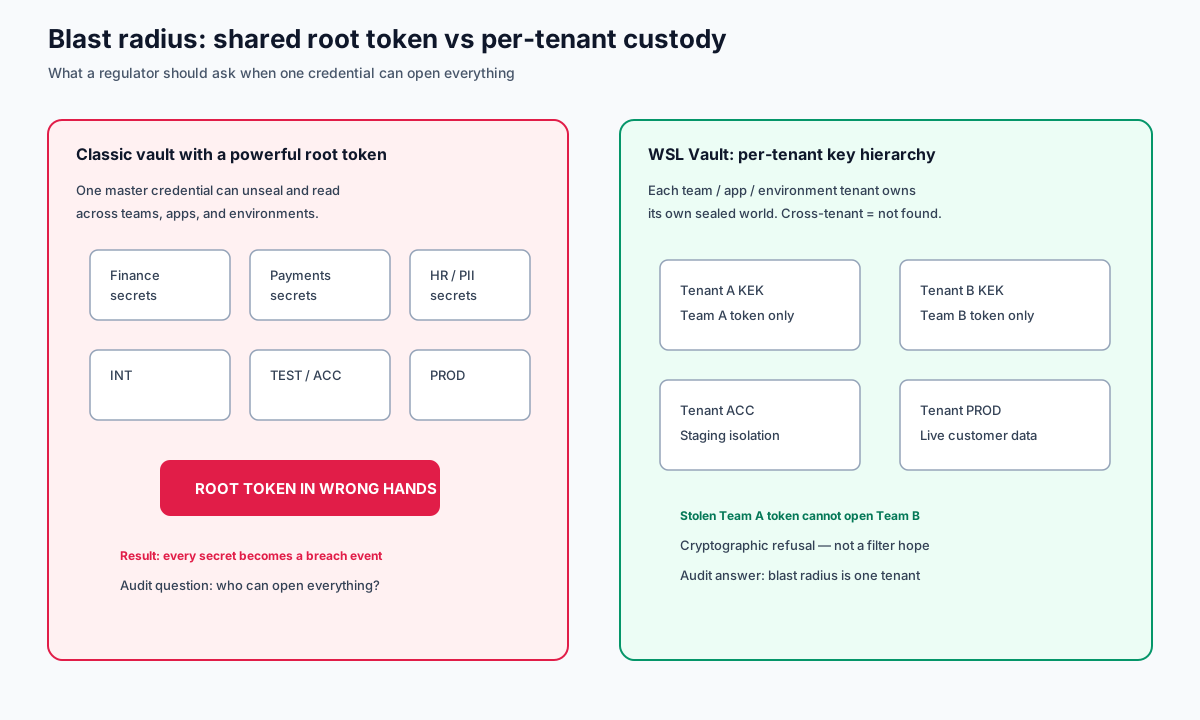
Veel organisaties draaien nog een vault waarin één zeer bevoorrecht roottoken (of een kleine set break-glass-credentials) kan unsealen en lezen over elk team, elke applicatie en elke omgeving heen. Als dat token uitlekt — phishing, een laptop, een CI-log, een goedbedoelde plak-actie in een chat — is de blast radius het volledige secrets-landschap. Toezichthouders vragen niet of u isolatie bedoelde. Ze vragen wat een aanvaller met die ene credential daadwerkelijk kan doen.
HashiCorp Vault is krachtig en vertrouwd. Het risicopatroon dat wij benoemen is organisatorisch en architectonisch: wanneer macht op rootniveau geconcentreerd is, wordt één compromittering een ernstig datalek. Policies en namespaces helpen — totdat iemand toch een sleutel bezit die daarboven staat.
Wat WSL Vault verandert voor tenants en teams
Geïnspireerd door het productmodel op wslvault.org verzegelt WSL Vault secrets met envelope encryption en een sleutelhiërarchie per tenant. Een datasleutel hoort bij precies één tenant. Finance kan Payments niet ontsleutelen. INT kan PROD niet zomaar openen. Een verzoek over tenants heen geeft “not found” terug — een cryptografische weigering, geen zacht filter.
- Eén app / één team / één omgeving — elk kan een eigen tenant zijn met een eigen verzegelde wereld.
- Geen gedeelde root-wandelstok — dagelijkse toegang verloopt via een ondertekend token per tenant, niet via een universele mastersleutel in de zak van elke operator.
- Geen plaintext at rest — een gestolen schijf of databasedump levert ciphertext op die de database zelf niet kan openen.
- Audit die u kunt laten zien — handelingen komen in een manipulatiebestendig, hash-geketend spoor per tenant.
De ceremonie: persoonlijke eed, dubbele controle voor gedeelde secrets
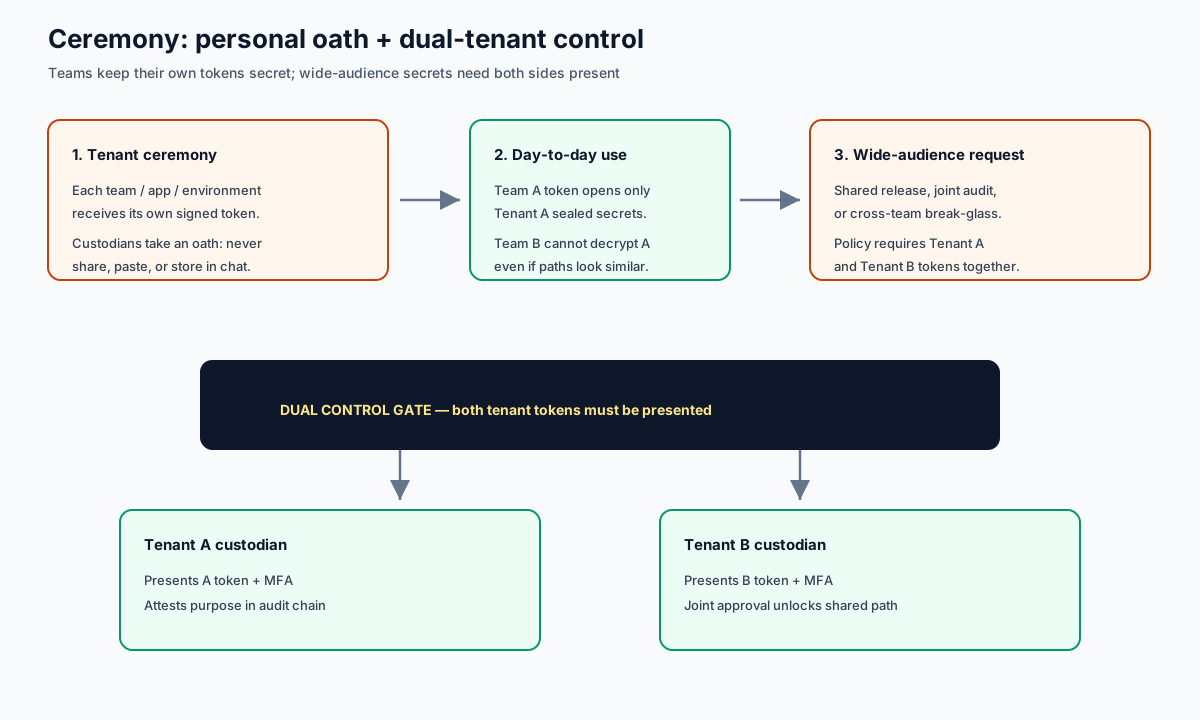
Wanneer een WSL Vault-ceremonie wordt afgerond, legt elke custodian van een team en tenant een praktische eed af: houd uw eigen token geheim. Deel het niet in Slack. Commit het niet. Hergebruik het niet over tenants heen “voor het gemak”. Die persoonlijke bewaring is de menselijke helft van zero trust.
Wanneer een breed publiek of een gezamenlijk proces een secret moet verkrijgen dat meerdere tenants omvat — een gedeelde releasepoort, een gezamenlijke auditexport, een bewuste break-glass — kan beleid beide tenanttokens vereisen. Geen van beide partijen alleen is genoeg. Die dual-tenant control maakt van “wie heeft dit goedgekeurd?” iets wat toezichthouders herkennen: twee custodians, twee authenticaties, één vastgelegd doel.
Zero trust die ook een einde maakt aan wildgroei van secrets
Wildgroei ontstaat wanneer mensen wachtwoorden kopiëren naar tickets, chats en repo's omdat de “echte” vault te lastig of te gedeeld is. WSL Vault is zo ontworpen dat de makkelijke weg de veilige weg is: kortlevende leases, MFA voor mensen, workload identity voor apps, en engines (KV, transit, PKI) achter één API. Teams verspreiden geen kopieën meer omdat de vault binnen seconden antwoordt — en intrekken stopt de toegang ook echt.
Bekijken en rondleiding
Begin met de stille consolerondleiding op de productsite en daarna de langere presentatie:
- Stille consolerondleiding (~2 min) — tenants, KV, transit, MFA, regio's, audit
- Rondleiding langs de functies — geversioneerde KV, envelope encryption, transit, PKI, leases, tweefactoridentiteit
- Rondleiding architectuur — active/active multi-region mesh
- Rondleiding beveiliging — auditketen, Shamir-bewaring, tenantisolatie, geen plaintext at rest
- Volledige presentatie op YouTube (~20 min) — Steal the server. Not the secrets.
Verder lezen
- Technische verdieping — workflows, HA, MFA, diagrammen
- Introductieblog: Steal the server. Not the secrets.
- AI-agents en cryptografische weigering
- Productpagina Workstation WSL Vault
Hebt u een secrets-verhaal nodig dat uw auditors in één slide begrijpen? Neem contact op met Workstation.